WordPress gehackt – Schadcode erkennen und sauber entfernen
Fremde Inhalte, Weiterleitungen auf zwielichtige Seiten, eine Google-Warnung oder unbekannte Admin-Konten? Dann wurde Ihre WordPress-Seite höchstwahrscheinlich gehackt. Wichtig ist jetzt Ruhe und ein systematisches Vorgehen: sichern, bereinigen, aus Originalquellen wieder aufbauen und absichern.
Woran erkenne ich, dass meine WordPress-Seite gehackt wurde?
- Fremde Startseite oder eingeschleuste Inhalte (Defacement).
- Weiterleitungen auf Spam-, Glücksspiel- oder Pharma-Seiten.
- Unsichtbare Spam-Links im Quelltext oder in Suchergebnissen.
- Warnung „Diese Seite kann Ihrem Computer schaden" bei Google.
- Unbekannte Administrator-Konten oder neue Dateien im Webverzeichnis.
- E-Mails vom Hoster wegen Spam-Versand oder hoher Serverlast.
Manche Hacks sind offensichtlich, andere bleiben monatelang unbemerkt im Hintergrund aktiv. Sogenannte „SEO-Spam“-Angriffe etwa verändern die Startseite gar nicht sichtbar, sondern blenden Suchmaschinen-Crawlern zusätzliche Links zu Glücksspiel- oder Fälschungsseiten ein – erkennbar oft erst, wenn man die Seite mit einem Tool wie „View as Googlebot“ oder über site:-Suche bei Google prüft und dort plötzlich fremde Titel und Beschreibungen auftauchen. Auch ein plötzlicher Anstieg des Datenverkehrs von Servern zu unbekannten Zieladressen, sichtbar in den Zugriffsstatistiken oder im Hoster-Traffic-Bericht, kann auf einen Missbrauch der Seite als Teil eines Botnetzes hindeuten. Technisch versiertere Nutzer finden verdächtige Aktivität oft zuerst im access.log des Servers: massenhafte POST-Anfragen an wp-login.php deuten auf einen Brute-Force-Angriff hin, Anfragen an ungewöhnliche PHP-Dateien in Upload-Ordnern (z. B. wp-content/uploads/2024/x7f2a.php) auf bereits platzierte Backdoors.
Wie kommen Angreifer in eine WordPress-Seite?
In den allermeisten Fällen ist die Eintrittstür bekannt: veraltete Plugins oder Themes mit ungepatchten Sicherheitslücken, schwache oder wiederverwendete Passwörter, eine veraltete WordPress-Version oder unsichere Datei- und Verzeichnisrechte auf dem Server. Deshalb genügt es nie, nur den sichtbaren Schaden zu beheben – die Lücke muss mit geschlossen werden.
Besonders häufig betroffen sind Plugins und Themes, die seit über einem Jahr nicht mehr aktualisiert wurden, sogenannte „nulled“ (illegal kopierte, oft mit Schadcode versehene) Premium-Plugins/-Themes sowie öffentlich dokumentierte Schwachstellen in bekannten Erweiterungen, für die es einen sogenannten „Proof of Concept“-Exploit im Internet gibt – Angreifer scannen das Web automatisiert nach Seiten mit genau diesen verwundbaren Versionen. Schwache Passwörter werden meist nicht manuell erraten, sondern per automatisiertem Brute-Force-Angriff auf wp-login.php oder xmlrpc.php durchprobiert; die XML-RPC-Schnittstelle ist dabei besonders beliebt, weil sich darüber mehrere Login-Versuche in einer einzigen Anfrage bündeln lassen. Auch kompromittierte FTP-Zugangsdaten, etwa durch Malware auf dem PC eines Administrators, sind ein häufiger, aber leicht übersehener Einstiegspunkt. Eine veraltete WordPress-Kernversion schließlich öffnet Tür und Tor, weil öffentlich bekannte Sicherheitspatches dokumentieren, welche Lücke in welcher Version behoben wurde – ein klarer Fahrplan für Angreifer, die gezielt nach älteren Installationen suchen.
Wie bereinige ich eine gehackte WordPress-Seite Schritt für Schritt?
- Absichern und sichern Setzen Sie die Seite in den Wartungsmodus und sichern Sie alles – Dateien und Datenbank, auch im aktuell infizierten Zustand. Diese Kopie dient als Beweis, als forensische Grundlage und als Rückfallebene, falls bei der Bereinigung etwas schiefgeht.
- Alle Passwörter ändern Hosting-Login, FTP/SFTP, Datenbank und jedes WordPress-Admin-Konto – idealerweise von einem sauberen, nicht kompromittierten Gerät aus. Angreifer nutzen gekaperte Zugänge gern erneut, auch wenn der sichtbare Schadcode längst entfernt wurde.
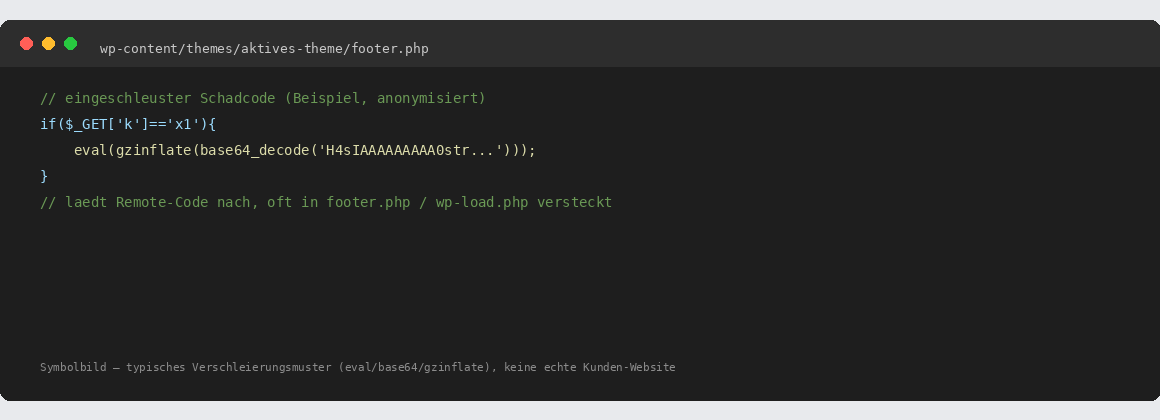
- Schadcode finden Vergleichen Sie Kern, Plugins und Themes mit den offiziellen Originaldateien (per Diff-Tool oder Plugin wie „Wordfence“) und suchen Sie gezielt nach verschleiertem Code – typische Muster sind
eval(base64_decode(...)),gzinflate,str_rot13oder verdächtig benannte Funktionen in ansonsten unauffälligen Dateien wiewp-includes/functions-core.php. Prüfen Sie außerdem Upload-Ordner (wp-content/uploads) auf unbekannte PHP-Dateien – dort haben eigentlich nur Bilder und Medien etwas zu suchen. - Aus Originalquellen wieder aufbauen Ersetzen Sie den WordPress-Kern und alle Erweiterungen komplett durch unveränderte Originale aus dem offiziellen WordPress-Verzeichnis oder direkt vom Hersteller, statt einzelne Zeilen herauszuschneiden. Nur so sind Sie sicher, dass keine Hintertür übrig bleibt – gerade weil Angreifer ihren Code oft an mehreren, unabhängigen Stellen gleichzeitig platzieren.
- Konten und Schlüssel bereinigen Löschen Sie fremde Administratoren und erneuern Sie die Sicherheitsschlüssel (Salts:
AUTH_KEY,SECURE_AUTH_KEY,LOGGED_IN_KEY,NONCE_KEYund deren Salt-Pendants) in derwp-config.php– das wirft alle aktiven Sitzungen inklusive der des Angreifers hinaus. Neue Werte liefert der offizielle WordPress-Salt-Generator. - Absichern und beobachten Alles aktualisieren, ungenutzte Plugins/Themes vollständig entfernen, Zwei-Faktor-Authentifizierung einrichten, Backups einrichten und die Seite einige Wochen mit einem Malware-Scanner überwachen.
Wichtig für die Einschätzung: Ein einfacher Defacement-Hack ohne Datenbankzugriff lässt sich mit soliden PHP- und Serverkenntnissen oft in wenigen Stunden selbst bereinigen. Sobald aber Kundendaten, Bestelldaten oder Zahlungsinformationen betroffen sein könnten (etwa bei einem WooCommerce-Shop) oder die Seite auf einer Sperrliste von Google oder dem Hoster landet, sollten Sie zusätzlich prüfen, ob eine Meldepflicht nach der DSGVO besteht, und im Zweifel rechtlichen sowie technischen Rat einholen. Auch wenn sich Hintertüren trotz mehrfacher Bereinigung immer wieder zeigen, ist das ein klares Signal, dass professionelle Unterstützung nötig ist – halbherzige Bereinigungen kosten am Ende meist mehr Zeit als eine gründliche Sanierung von Anfang an.
Sicher ist sicher: Hack-Bereinigung vom Profi
Wir entfernen den Schadcode, bauen Ihre Seite aus Originalquellen sauber wieder auf, setzen alle Zugänge zurück und sichern sie ab – inkl. Nachsorge. Zahlung nur im Erfolgsfall.
Jetzt Hilfe anfordernWie sichere ich meine Seite gegen erneuten Befall ab?
- Updates für WordPress, Plugins und Themes zeitnah einspielen.
- Starke, einmalige Passwörter und Zwei-Faktor-Authentifizierung fürs Backend.
- Nicht genutzte Plugins/Themes vollständig löschen, nicht nur deaktivieren.
- Regelmäßige, externe Backups und ein Monitoring einrichten.
- Bei sensiblen Seiten: eine Web Application Firewall vorschalten.
- Login-Bereich absichern: Login-Versuche begrenzen (Rate Limiting), verdächtige IPs sperren und XML-RPC deaktivieren, falls es nicht benötigt wird.
- Datei-Integritätsprüfung einrichten, die Änderungen an Kerndateien automatisch meldet.
Ein oft unterschätzter Baustein der Prävention ist die konsequente Trennung von Rechten: Nicht jeder Redakteur benötigt Administrator-Zugriff, und ein kompromittiertes Autoren-Konto richtet deutlich weniger Schaden an als ein kompromittierter Administrator-Account. Auch die Serverkonfiguration spielt eine Rolle – Verzeichnisse wie wp-content/uploads sollten möglichst keine PHP-Dateien ausführen dürfen, was sich über eine entsprechende .htaccess-Regel oder die Serverkonfiguration erzwingen lässt. Wer diese Grundregeln beachtet, senkt das Risiko eines erneuten Hacks erheblich, auch wenn ein hundertprozentiger Schutz in der Praxis nie garantiert werden kann.
Häufige Fragen
Woran erkenne ich, dass WordPress gehackt wurde?
An fremden Inhalten, Weiterleitungen, Spam-Links, unbekannten Admin-Konten, Google-/Hoster-Warnungen oder auffälliger Serverlast.
Reicht es, den Schadcode zu löschen?
Meist nicht – Angreifer hinterlassen mehrere Hintertüren. Sicherer ist der Wiederaufbau aus Originalquellen samt Zurücksetzen aller Zugänge und Erneuern der Sicherheitsschlüssel.
Wie kam der Angreifer rein?
Meist über veraltete Plugins/Themes mit bekannten Lücken, schwache Passwörter oder eine veraltete WordPress-Version.
Kann ich eine gehackte Seite selbst bereinigen?
Bei einfachen Fällen ohne Datenbankzugriff und mit soliden PHP-/Serverkenntnissen ist das möglich. Sobald Kundendaten betroffen sein könnten, die Seite auf Sperrlisten steht oder Hintertüren trotz Bereinigung wiederkehren, ist professionelle Hilfe sicherer und meist auch schneller.
Muss ich einen Hack irgendwo melden?
Sind personenbezogene Daten wie Kunden- oder Bestelldaten betroffen, kann nach der DSGVO eine Meldepflicht gegenüber der Aufsichtsbehörde bestehen. Prüfen Sie das im Zweifel mit rechtlichem Rat, insbesondere bei Shops oder Seiten mit Nutzerkonten.